安全倫理
CIA:從 LLM 多智能體系統推斷通訊拓撲的隱私威脅
CIA: Inferring the Communication Topology from LLM-based Multi-Agent Systems

arXiv cs.AI · 2026-04-16
摘要
研究人員發現了一個關鍵的安全漏洞:多智能體系統(MAS)的內部通訊拓撲結構可以在黑盒設定下被推斷出來。研究團隊提出了通訊推斷攻擊(CIA),透過構造對抗性查詢和語義關聯建模,成功推斷出系統的通訊架構,暴露了 LLM 多智能體系統在隱私和智慧財產保護方面的重大風險。
基於大型語言模型的多智能體系統(LLM-based Multi-Agent Systems, MAS)在解決複雜任務上展現了顯著能力,其核心在於控制內部資訊交換的通訊拓撲結構。隨著通訊拓撲的安全性日益受到關注,研究團隊針對此領域提出了一項關鍵隱私風險:在受限的黑盒設定下,MAS 的通訊拓撲結構仍可被推斷出來,這暴露了系統漏洞並構成重大的智慧財產權威脅。
為探索此風險,研究團隊提出了通訊推斷攻擊(Communication Inference Attack, CIA)。該攻擊方法透過構造新的對抗性查詢來誘導中間代理的推理輸出,並利用所提出的全局偏離解耦(global bias disentanglement)與大型語言模型引導的弱監督(LLM-guided weak supervision)來建模其語義關聯。
在針對具有優化通訊拓撲的 MAS 進行的廣泛實驗中,CIA 展現了有效性。實驗結果顯示,該方法達到了平均 AUC 為 0.87,峰值 AUC 甚至高達 0.99,這揭示了 MAS 中存在的實質性隱私風險。
●開發者:需評估現有多智能體系統的通訊拓撲是否洩露,考慮加強黑盒隱藏機制
●投資人:多智能體系統的安全性需重新評估,涉及隱私相關的產品投資應謹慎
●一般用戶:如果使用基於多智能體的 AI 系統,其內部運作邏輯可能被窺探,應留意隱私風險
重要性評分
🟠 值得關注
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。
相關指南

Google AI Studio Vibe Coding 教學:快速原型開發實戰
深入解析 Vibe Coding 是什麼,並提供 Google AI Studio 使用教學。透過 Google 程式碼生成技術,快速建立原型,提升開發效率。
閱讀指南 →
Perplexity vs ChatGPT:2026 搜尋與對話 AI 工具比較
深入比較 Perplexity vs ChatGPT 2026 版本,分析 perplexity 和 chatgpt 差異,解答 perplexity 好用嗎,並提供最佳 ai 搜尋工具推薦與選擇建議。
閱讀指南 →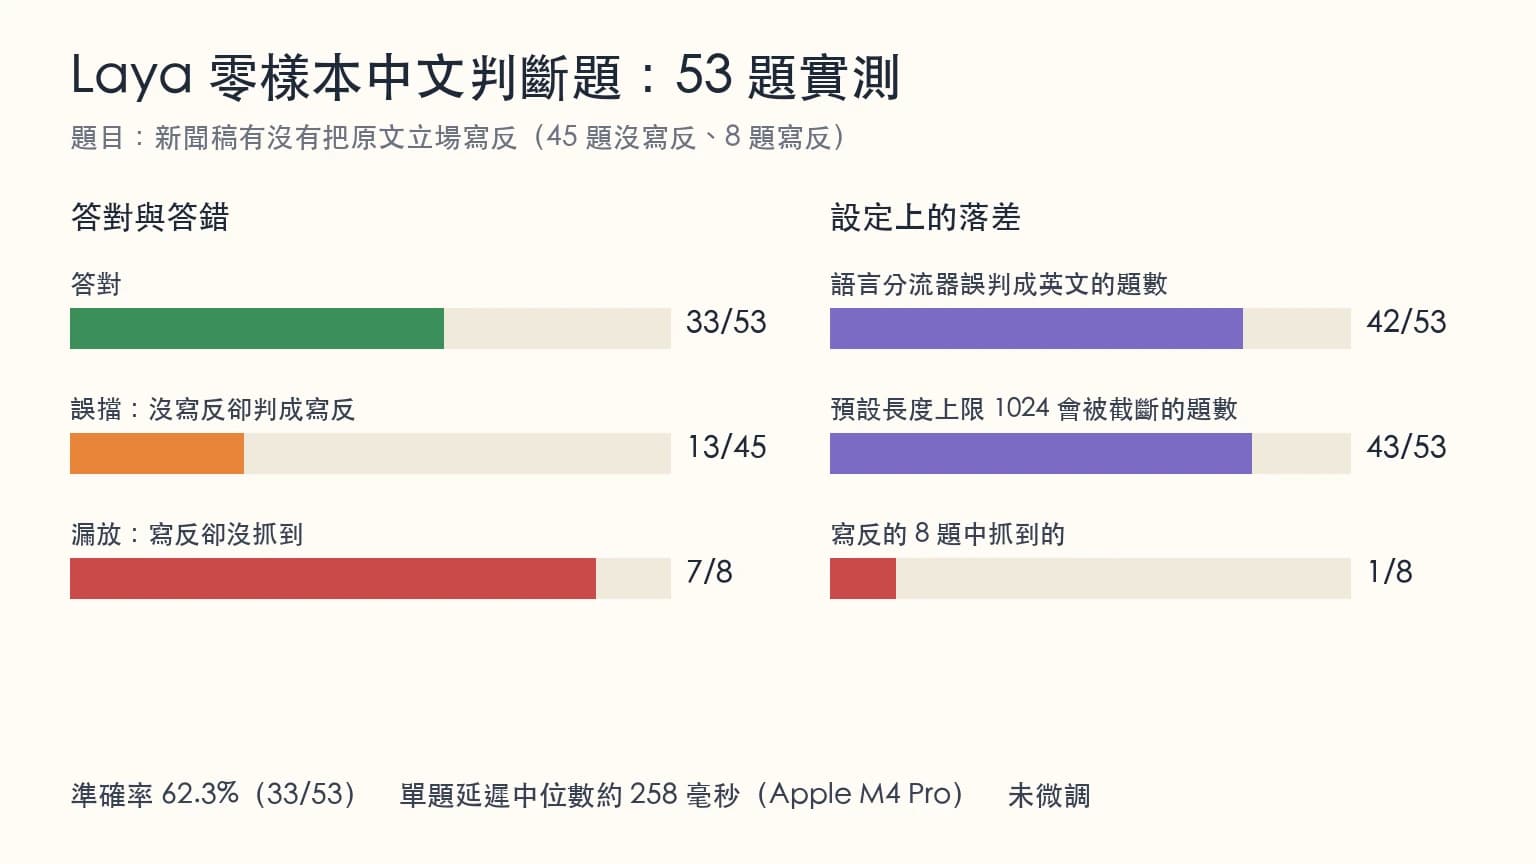
Laya 開源決策模型中文實測:零樣本 53 題判斷題結果
Laya 是 Apache 2.0 的開源決策模型,不生成文字、只做選擇題。我們用 53 題中文長文判斷題零樣本實測,記錄結果、設定陷阱與使用建議。
閱讀指南 →🤖 本文摘要由 AI 自動生成,內容源自原始報導。如有疑慮,請參閱關於我們。
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。