研究突破
為關鍵系統工程可信賴的 Agentic AI
Engineering Trustworthy Agentic AI for Critical Systems
arXiv cs.AI · 2026-07-22
摘要
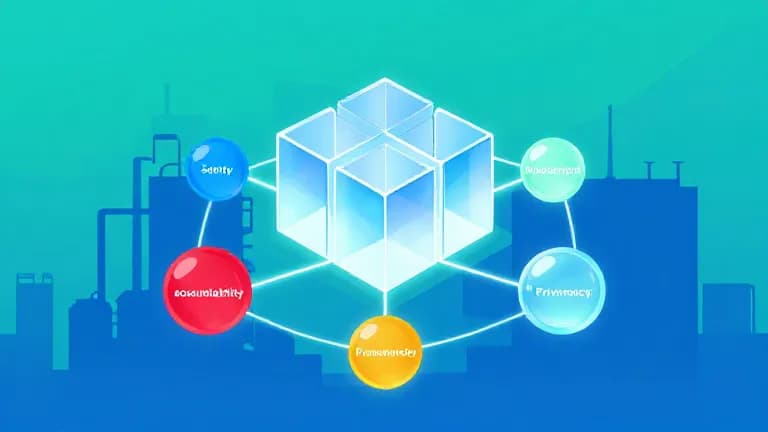
一篇新的 arXiv 研究論文提出了將可信賴性作為 Agentic AI 系統的一級工程特性。該研究建立了一個五維度的可信賴性模型,涵蓋安全性、健壯性、透明性、問責性和隱私性,並將其映射到從感知到審計的完整系統保證工作流,針對在物理、運營或經濟後果重大的關鍵工程領域中的 Agentic AI 應用。這項工作填補了文獻空白,強調在實際工程約束下驗證和審計 Agentic 行為的重要性。
一項發表於 arXiv cs.AI 的新研究針對具備自主感知、規劃、工具使用及多步驟行動能力的 Agentic AI 系統,提出將可信賴性(trustworthiness)視為一級工程特性。該研究指出,現有文獻多僅評估 Agentic AI 的任務能力,卻忽略了在實際工程約束下驗證、審計及信任其行為的必要性,因此本研究旨在填補此空白。
研究建立了一個涵蓋五個跨領域維度的可信賴性模型,分別為安全性與約束滿足(safety and constraint satisfaction)、健壯性與可靠性(robustness and reliability)、透明性與可解釋性(transparency and interpretability)、問責性與審計性(accountability and auditability),以及隱私與安全性(privacy and security)。這五個維度被映射至涵蓋從感知(perception)到審計(audit)的完整系統保證工作流(agentic assurance workflow)。
基於此基礎,研究調查了 Agentic 系統架構、威脅、具體可信機制及量化指標,以直接應用於系統開發與評估。研究進一步將這些原則應用於四個受限的工程領域:電力系統(power systems)、自動駕駛汽車/機器人/無人機(autonomous vehicles/robotics/UAVs)、高性能運算(high-performance computing)以及通訊網路(communication networks)。分析結果識別了重複的設計模式、共享的失效模式以及特定領域的缺口。
研究結論指出,Agentic AI 的可信賴性在跨領域視角下實為單一問題,並勾勒出一條通往可重用跨領域保證框架的路徑。該框架類似於成熟安全關鍵工程領域所使用的分級認證制度(graded certification regimes),旨在解決物理、運營或經濟後果重大的關鍵工程領域中的實際工程約束問題。
●開發者:需要重新評估 Agentic AI 系統架構,將可信賴性從事後考慮轉為設計初期的核心要素
●投資人:Agentic AI 在關鍵領域(如製造、能源、醫療)的應用機會取決於可信賴性框架的建立,該研究提供了評估標準
●一般用戶:未來更多關鍵決策由 AI 系統執行時,這類可信賴性框架將直接影響系統決策的安全性和透明度
重要性評分
🟠 值得關注
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。
相關指南
2026 生成式 AI 安全實戰:企業防範與倫理指南
深入解析 2026 AI 安全策略,提供企業防範生成式 AI 風險的實戰步驟,涵蓋安全合規檢查與 AI 倫理規範落地指南,助您構建可信 AI 生態。
閱讀指南 →
OpenAI 與 Azure OpenAI 2026 比較:企業部署、安全性與定價策略
深入分析 openai vs azure openai 在 2026 年的差異。涵蓋 Azure OpenAI 安全性、OpenAI 企業版功能及 Azure OpenAI 定價策略,協助企業選擇最佳部署方案。
閱讀指南 →
Internal Safety Collapse 是什麼?揭開 AI 模型越強大越危險的 95.3% 失敗率真相
深入解析 Internal Safety Collapse (ISC) 是什麼?探討為何 AI 模型越強大越容易崩潰,揭露 95.3% 的失敗率數據,以及對 AI 模型安全性的具體影響與未來挑戰。
閱讀指南 →🤖 本文摘要由 AI 自動生成,內容源自原始報導。如有疑慮,請參閱關於我們。
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。