安全倫理
LiteLLM 供應鏈攻擊洩露數 TB 憑證,逾 2,500 組織受影響
Terabytes of credentials leaked in massive supply-chain attack
Ars Technica AI · 2026-08-12
摘要
開源 AI 開發工具 LiteLLM 遭供應鏈攻擊,攻擊者在 3 月的 40 分鐘內從被竄改的版本中提取了數 TB 的敏感憑證。洩露資料包括雲端金鑰、儲存庫令牌、SSH 金鑰、Kubernetes 祕密及 AI 提供商金鑰,影響範圍涵蓋 Microsoft、Amazon、Cisco、Samsung、Salesforce 等全球頂級組織及超過 2,500 個企業。
●開發者:需立即檢查 LiteLLM 依賴版本並更新,確認系統安全性
●投資人:開源工具供應鏈安全成為關鍵風險,相關資安解決方案值得關注
●一般用戶:使用相關服務的用戶應警惕憑證外洩風險,強化帳戶安全措施
重要性評分
🔴 高度重要
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。
相關指南
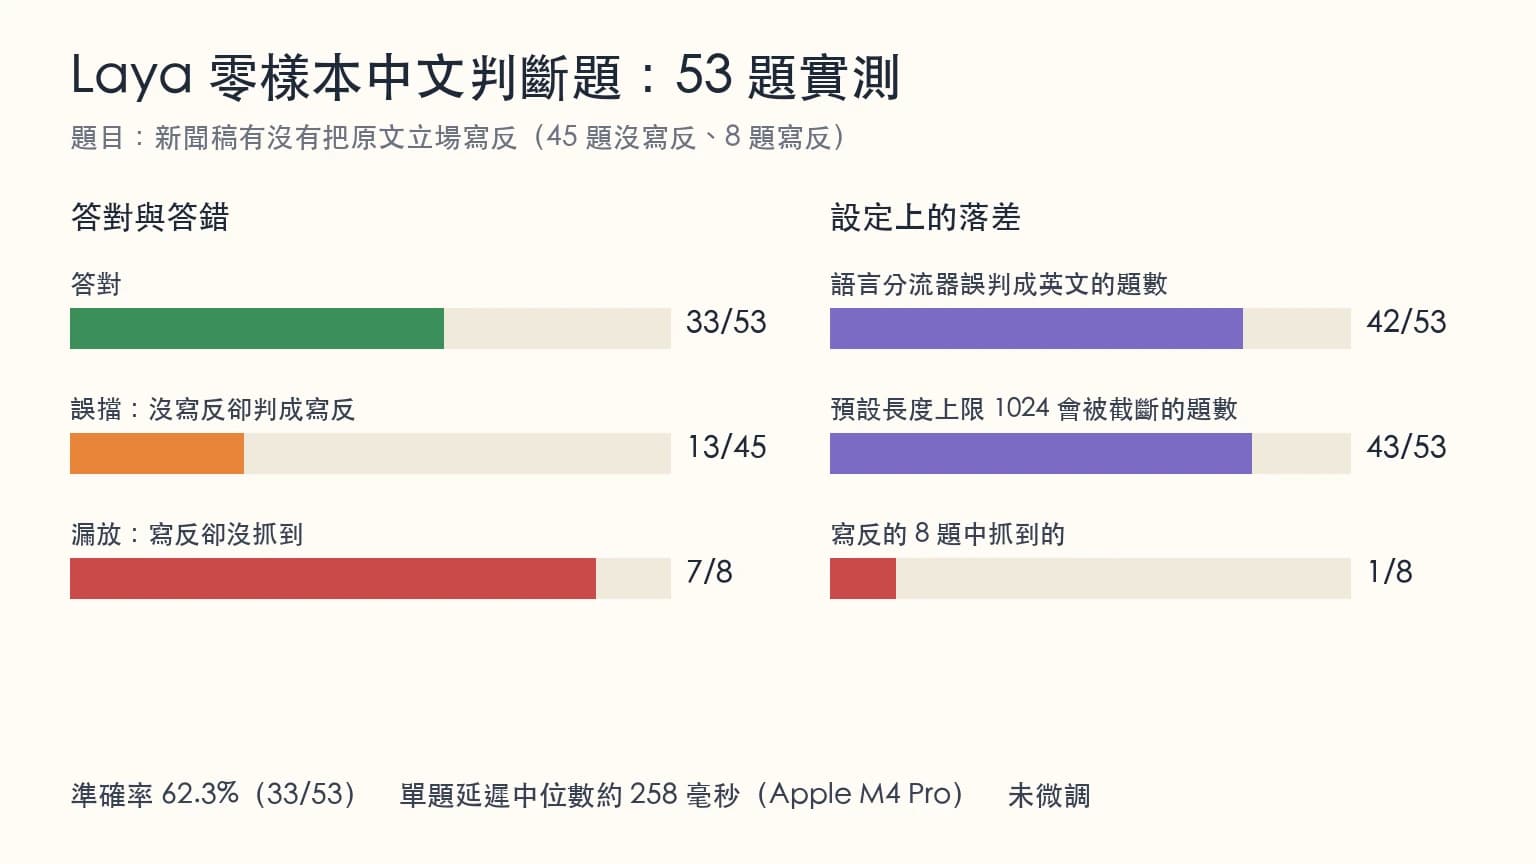
Laya 開源決策模型中文實測:零樣本 53 題判斷題結果
Laya 是 Apache 2.0 的開源決策模型,不生成文字、只做選擇題。我們用 53 題中文長文判斷題零樣本實測,記錄結果、設定陷阱與使用建議。
閱讀指南 →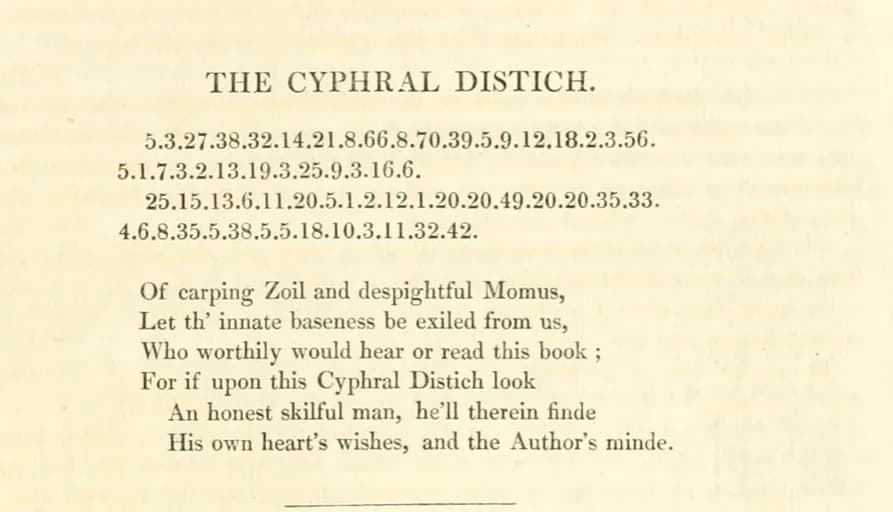
AI聲稱解開400年密碼「Cyphral Distich」:我們調閱原件逐字核對的結果
Vals AI 宣稱用 Fable 5.1 解開 Thomas Urquhart 400 年前密碼 Cyphral Distich,Reticuli 隨即提出反駁指其「未解」。我們調閱大英圖書館、1834年版與傳記三份原件逐字核對,找出雙方都沒點出的關鍵差異:兩邊用的是不同版本的底本。
閱讀指南 →
ChatGPT 小型企業工具集(Small Business Collection):16 個官方工具怎麼用、台灣店家該注意什麼
OpenAI 官方 ChatGPT 小型企業工具集共 16 個外掛,我們逐一核對官方目錄頁與工具詳情頁,整理成台灣店家看得懂的用法與注意事項——包含最容易被忽略的 Mercury 銀行外掛,以及方案、地區限制官方沒有講清楚的地方。
閱讀指南 →🤖 本文摘要由 AI 自動生成,內容源自原始報導。如有疑慮,請參閱關於我們。
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。