開發工具
Google Gemini Enterprise 推出 De...
Driving Developer Excellence: Inside the Program Sprints
developers.googleblog.com · 2026-10-05
摘要
Google Gemini Enterprise 推出 DevEx 計畫,透過持續的 Sprint 測試來優化企業級 AI 治理與開發者工作流程。此次更新重點在於精簡設定前置作業、強化擴展功能的安全性,並釐清政策執行機制,同時提供更新後的文件與標準化程式碼範例,協助開發者更順利地部署 Agent Gateway 與 Semantic Governance。
Google 持續推動 Gemini Enterprise DevEx 計畫,以 Sprint 測試優化企業 AI 治理
Google Cloud 持續進行 Gemini Enterprise 開發者體驗(DevEx)計畫,透過持續的 Sprint 測試機制,強化企業級 AI 的治理架構與開發者工作流程。本文作者包括 Anant Nawalgaria、Eric Schmidt、Sokratis Kartakis 與 Aman Khan,該計畫的核心使命是打造一個讓所有開發者都能享有端到端無縫體驗的平台。Google 強調,建構企業級 AI 解決方案不能只靠強大的模型,還需要一個能讓所有開發者端到端順暢運作的無縫平台。
這項持續進行的 initiative 採用嚴格的壓力測試方法。團隊在每次 Sprint 中,都會模擬開發者的實際操作路徑,而且不使用任何內部憑證或捷徑。團隊會記錄開發者可能遇到的每一個摩擦點,並直接與工程團隊合作,快速且有系統地改進,Google 藉此縮短問題從發現到解決的循環。這種做法要讓開發者獲得更直觀、可靠且安全的體驗,並確保建構 AI 應用的基礎元件能正常運作。
五大核心工作流與治理架構
在這次 Sprint 中,DevEx 團隊把焦點放在治理(Governance)領域,並繪製出 Gemini Enterprise 的核心端到端路徑。測試涵蓋五個有嚴格依賴順序的工作流,以確保代理程式(Agent)能安全、可預測且合規地運作。
第一個工作流是「配置受治理的代理程式身分」。每個代理程式都會取得獨特且專屬的身分,該身分會自動配置與銷毀,並且只被授予存取所需資源的最小權限。第二個工作流是「註冊代理程式以進行治理」,代理程式必須在 Agent Registry 中註冊並建立目錄,才能被發現,也才能在閘道存取政策中被引用。
第三個工作流是「將代理程式綁定至閘道」。代理程式的流量必須經由 Agent Gateway 路由,確保所有互動都通過單一的預設拒絕(default-deny)執行點。第四個工作流是「套用政策與內容安全」,系統需執行存取政策(如確定性的 IAM/IAP 與自然語言的 Semantic Governance 規則),並在入口與出口處啟用 Model Armor。最後,第五個工作流要求開發者能發送真實請求,並驗證授權動作成功、未授權動作被阻擋,且所有決策都記錄在可審計的軌跡中。
解決關鍵摩擦點與技術優化
透過使用者旅程測試,Google 找出並解決多個與文件及整合相關的摩擦點,以提升端到端的可靠性。在前置作業方面,團隊更新了「Troubleshooting Agent Gateway」指南,明確指出必須啟用 Identity-Aware Proxy API,消除設定過程中可能出現的誤導性拒絕錯誤。
在安全性配置方面,Google 重構了 Model Armor 擴展的程式碼範例,以推行預設安全(fail-closed)的姿態,並增加關於安全性與延遲權衡的指導。在網路架構方面,為避免 Agent Gateway 的預設拒絕姿態擋下代理程式對內部平台的呼叫,團隊重新調整部署工作流,自動允許必要的 Google 管理平台 API。此外,為了簡化 Semantic Governance 的設定,文件中新增了逐步指導,說明如何配置 Private Service Connect (PSC) 端點與私有 Cloud DNS 區域,以建立正確的流量路由。
標準化政策語法與監控簡化
在政策執行機制方面,Google 審計並標準化了 IAM Common Expression Language (CEL) 屬性參考,確保所有參數都使用精確的 `api.getAttribute()` 格式,讓自訂政策能順利編譯。同時,團隊釐清了 Agent Registry Concepts 與 Automatic Registration 指南中「綁定時間」與「執行時間」政策評估的架構區別,讓開發者更有把握地配置與測試安全規則。
為了簡化監控流程,Google 在「Monitoring Agent Gateways」與「Monitoring Content Security」指南中,發布了確切的日誌串流名稱,以及可直接複製貼上的 Logs Explorer 查詢語法,協助管理員輕鬆驗證政策執行情況。Google 承諾,DevEx 循環不會在工單關閉時就結束,還會確保摩擦記錄過程緊貼開發者的實際使用方式,並對每項修復進行嚴格的重複驗證。開發者若在使用產品時遇到摩擦,可透過官方提供的選項尋求支援或回報問題,共同推動 Gemini Enterprise 朝無縫、安全且無摩擦的方向前進。
●開發者:可參考更新後的文件與程式碼範例,優化 Agent Gateway 與 Semantic Governance 的部署流程
●投資人:Google 持續強化企業級 AI 治理與開發者體驗,顯示其在 B2B 市場的深耕策略
●一般用戶:此更新主要針對企業開發者,對一般用戶無直接影響
重要性評分
🟠 值得關注
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。
相關指南
Perplexity vs ChatGPT:2026 搜尋與對話 AI 工具比較
深入比較 Perplexity vs ChatGPT 2026 版本,分析 perplexity 和 chatgpt 差異,解答 perplexity 好用嗎,並提供最佳 ai 搜尋工具推薦與選擇建議。
閱讀指南 →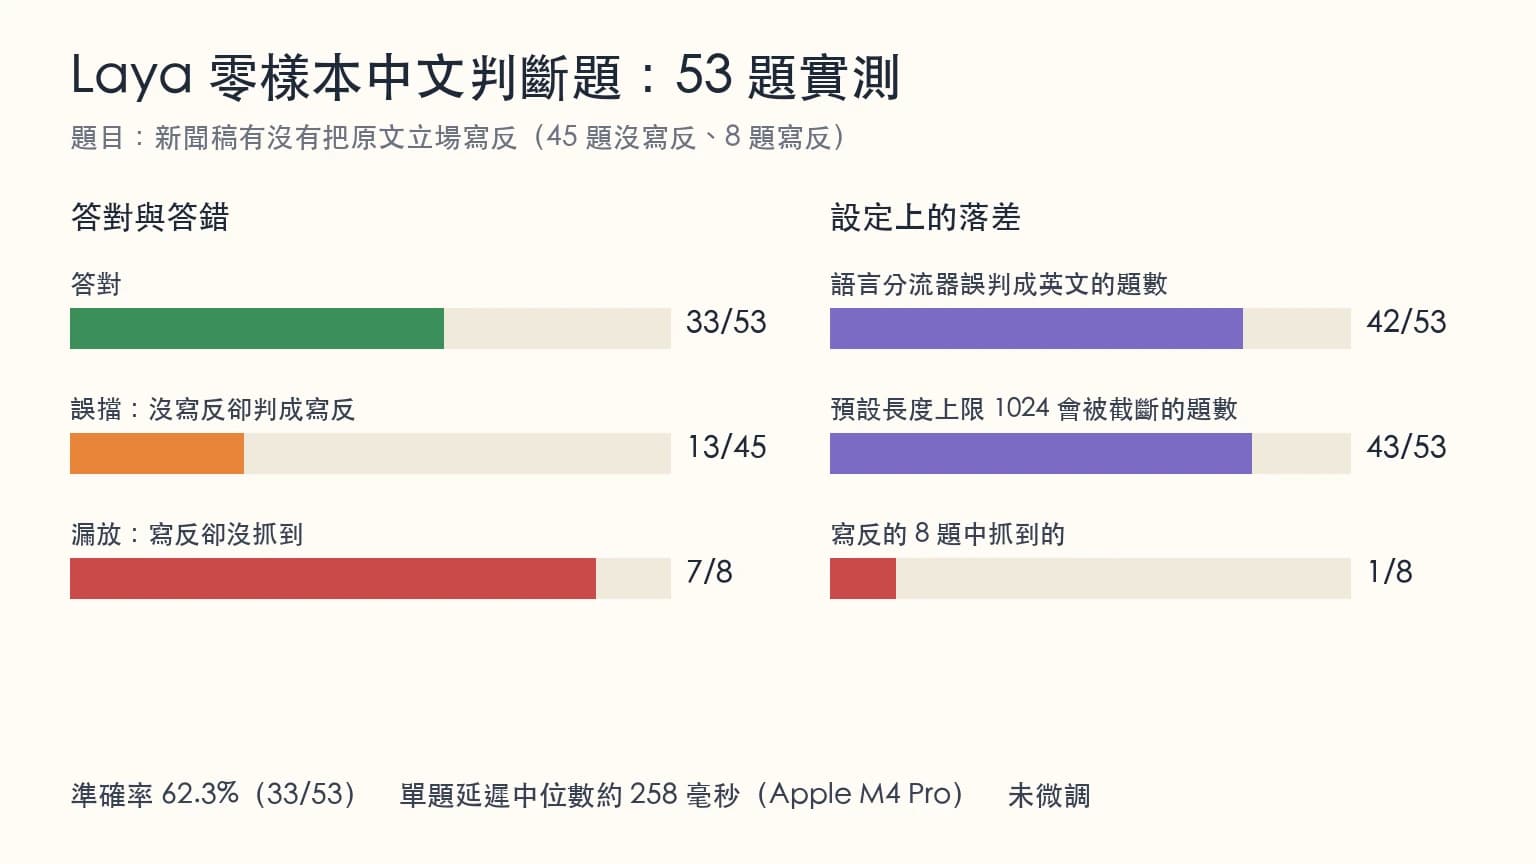
Laya 開源決策模型中文實測:零樣本 53 題判斷題結果
Laya 是 Apache 2.0 的開源決策模型,不生成文字、只做選擇題。我們用 53 題中文長文判斷題零樣本實測,記錄結果、設定陷阱與使用建議。
閱讀指南 →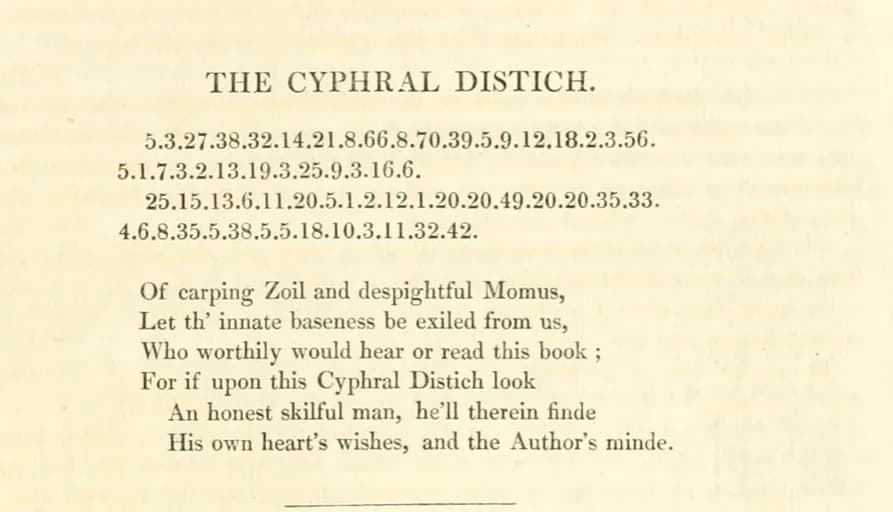
AI聲稱解開400年密碼「Cyphral Distich」:我們調閱原件逐字核對的結果
Vals AI 宣稱用 Fable 5.1 解開 Thomas Urquhart 400 年前密碼 Cyphral Distich,Reticuli 隨即提出反駁指其「未解」。我們調閱大英圖書館、1834年版與傳記三份原件逐字核對,找出雙方都沒點出的關鍵差異:兩邊用的是不同版本的底本。
閱讀指南 →🤖 本文摘要由 AI 自動生成,內容源自原始報導。如有疑慮,請參閱關於我們。
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。