安全倫理
Microsoft 打擊利用 AI 聊天機器人竊取 12,000 個帳戶的 EvilTokens 詐騙平台
Microsoft disrupts AI-assisted platform that compromised 12,000 accounts
Ars Technica AI · 2026-09-22
摘要
Microsoft 宣布與業界合作,成功瓦解名為 EvilTokens 的訂閱制詐騙平台。該平台利用 AI 聊天機器人分析受害者信箱,協助駭客識別高價值目標並擬定逼真的詐騙郵件,在數個月內竊取了 12,000 個 Microsoft 帳戶。此舉顯示 AI 技術正被惡意用於大規模自動化網路攻擊,也凸顯企業加強帳戶安全防護的必要性。
Microsoft 威脅情報團隊將開發 EvilTokens 平台的威脅行為者追蹤為 Storm-2992,該平台自 2026 年 2 月出現後迅速成為廣泛使用的釣魚即服務(PhaaS)平台。此平台透過 Telegram 頻道進行廣告宣傳、更新公告及客戶支援,並向網路犯罪分子銷售服務,初始購買費用為 1,500 美元,每月訂閱費為 500 美元,此外還提供 Antibot redirector、B2B Sender 等額外產品並收取額外費用。
EvilTokens 的核心攻擊能力在於濫用設備程式碼驗證流程(device code authentication),這是一種設計用於智能電視、印表機等缺乏標準互動登入介面的裝置的合法 OAuth 流程。攻擊者利用此流程將驗證與原始工作階段脫鉤,從而繞過傳統的多重要素驗證(MFA)保護。當受害者點擊惡意連結或附件後,網頁會透過背景自動化指令碼即時與 Microsoft 身分提供者互動生成設備程式碼,並引導受害者前往合法的 microsoft.com/devicelogin 頁面輸入程式碼,進而授權攻擊者的工作階段存取帳戶。
在取得權杖(tokens)後,攻擊者會利用 EvilTokens 內建的 AI 助手分析受害者的信箱活動,識別財務、行政或高階主管等高價值目標,並透過 Microsoft Graph 進行偵察以映射組織結構與權限。隨後,攻擊者會建立惡意的信箱規則以隱藏通訊內容,或註冊新裝置以生成主要更新權杖(PRT)實現長期持久性,甚至深入竊取匯款細節與待付發票等敏感資訊。
EvilTokens 採用多階段交付管線以規避傳統電子郵件閘道和端點安全防護,其釣魚頁面常利用 Vercel、Cloudflare Workers 和 AWS Lambda 等合法雲端平台進行重導向,並偽裝成 CAPTCHA 驗證以逃避自動化 URL 掃描器。該平台提供 44 種不同的電子郵件主題模板,涵蓋發票、提案請求(RFP)、文件簽署服務及 Microsoft 雲端服務等,以誘導用戶互動。
Microsoft 數位犯罪單位(DCU)已與合作夥伴協調,成功中斷了運營 EvilTokens 服務所使用的基礎設施。受此攻擊影響的組織遍及批發分銷、建築、金融服務、房地產、高等教育及醫療保健等行業,其中美國、加拿大、英國、澳洲、印度和法國的受害者活動最為集中。Microsoft 建議組織在可能的情況下封鎖設備程式碼流程,並透過 Microsoft Defender XDR 中的 Safe Links、Microsoft Entra ID Protection 及 Microsoft Security Copilot 等工具進行偵測與防禦。
●開發者:需警惕 AI 輔助的社會工程攻擊手法,強化帳號異常偵測機制
●投資人:關注網路安全與 AI 治理相關領域的風險與機會
●一般用戶:應提高對異常郵件的警覺,並啟用雙重驗證以保護帳戶安全
重要性評分
🟠 值得關注
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。
相關指南

Microsoft 365 Copilot 教學:企業版定價、限制與實戰操作
深入解析 Microsoft 365 Copilot 教學,涵蓋企業版定價策略、功能限制說明及實戰操作指南。掌握 Copilot 是什麼,提升企業生產力。
閱讀指南 →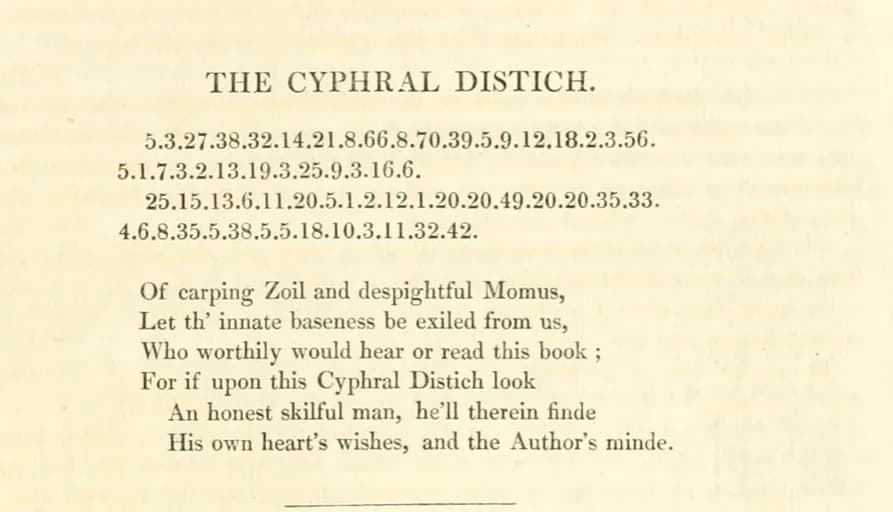
AI聲稱解開400年密碼「Cyphral Distich」:我們調閱原件逐字核對的結果
Vals AI 宣稱用 Fable 5.1 解開 Thomas Urquhart 400 年前密碼 Cyphral Distich,Reticuli 隨即提出反駁指其「未解」。我們調閱大英圖書館、1834年版與傳記三份原件逐字核對,找出雙方都沒點出的關鍵差異:兩邊用的是不同版本的底本。
閱讀指南 →
ChatGPT 小型企業工具集(Small Business Collection):16 個官方工具怎麼用、台灣店家該注意什麼
OpenAI 官方 ChatGPT 小型企業工具集共 16 個外掛,我們逐一核對官方目錄頁與工具詳情頁,整理成台灣店家看得懂的用法與注意事項——包含最容易被忽略的 Mercury 銀行外掛,以及方案、地區限制官方沒有講清楚的地方。
閱讀指南 →🤖 本文摘要由 AI 自動生成,內容源自原始報導。如有疑慮,請參閱關於我們。
喜歡這篇?每天早晨還有更多。
訂閱 5min AI,讓 AI 替你追蹤整個 AI 世界。